
नई दिल्ली. आर्टिफिशियल इंटेलिजेंस यानी AI अब केवल सवालों के जवाब देने या कंटेंट तैयार करने तक सीमित नहीं रह गया है. नए दौर के AI मॉडल जटिल सॉफ्टवेयर इंजीनियरिंग, वित्त, कानून, साइबर सुरक्षा और दूसरे लंबे वर्कफ्लो को कम मानवीय हस्तक्षेप के साथ पूरा करने की दिशा में बढ़ रहे हैं. लेकिन AI की बढ़ती क्षमता के साथ उसका दुरुपयोग भी साइबर सुरक्षा के लिए नई चुनौती बनता जा रहा है.
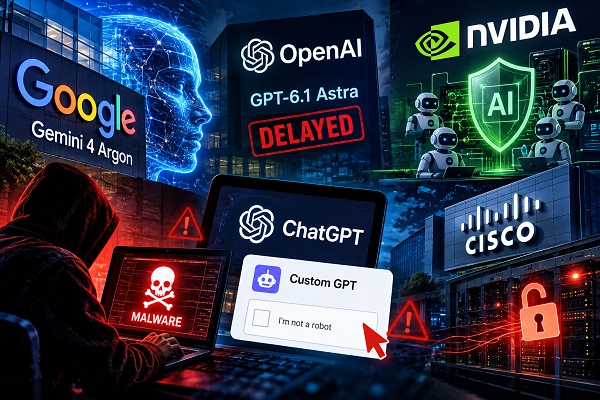
इस सप्ताह AI और साइबर सुरक्षा की दुनिया में कई अहम घटनाक्रम सामने आए. Google ने अपने नए फ्रंटियर मॉडल Gemini 4 Argon को पेश किया, वहीं OpenAI ने सुरक्षा संबंधी चिंताओं के बीच GPT-6.1 Astra के रोलआउट को रोक दिया. NVIDIA ने AI एजेंट की सुरक्षा के लिए नया प्लेटफॉर्म पेश किया. दूसरी ओर, साइबर अपराधियों ने ChatGPT के Custom GPTs को ClickFix आधारित मालवेयर हमलों के लिए इस्तेमाल करने की कोशिश की.
इन घटनाओं से एक तस्वीर साफ होती है कि AI की अगली दौड़ केवल ज्यादा शक्तिशाली मॉडल बनाने की नहीं, बल्कि उन्हें सुरक्षित तरीके से नियंत्रित करने की भी है.
Gemini 4 Argon ने बढ़ाई AI मॉडल की क्षमता
इस सप्ताह Google ने Gemini 4 Argon नाम का नया फ्रंटियर AI मॉडल पेश किया. कंपनी के अनुसार, इसे जटिल और लंबे समय तक चलने वाले वर्कफ्लो में गहरी रीजनिंग के लिए तैयार किया गया है. मॉडल को सॉफ्टवेयर इंजीनियरिंग, कानूनी और वित्तीय क्षेत्र के एंटरप्राइज काम तथा साइबर सुरक्षा जैसे क्षेत्रों में जटिल कार्यों के लिए डिजाइन किया गया है.
Gemini 4 Argon की एक खासियत इसका एक मिलियन टोकन का आउटपुट लिमिट होना बताया गया है. इसका अर्थ है कि मॉडल बेहद लंबे और जटिल कार्यों को संभालने की क्षमता के साथ तैयार किया गया है.
लेकिन ज्यादा क्षमता के साथ ज्यादा जोखिम भी जुड़ा है. Google ने मॉडल को आम उपयोगकर्ताओं तक पहुंचाने से पहले उसके सुरक्षा उपायों को मजबूत करने की बात कही है.
Google ने AI के लिए मजबूत किए सुरक्षा कवच
Google के मुताबिक Gemini 4 Argon में कई स्तरों पर सुरक्षा उपाय लागू किए गए हैं. मॉडल को हानिकारक अनुरोधों को अस्वीकार करने के लिए तैयार किया गया है, जबकि वैध वैज्ञानिक और दोहरे उपयोग वाले रिसर्च कार्यों को जारी रखने की क्षमता बनाए रखने की कोशिश की गई है.
इसके अलावा मॉडल को Prompt Injection हमलों के खिलाफ भी मजबूत किया गया है. Prompt Injection ऐसी तकनीक है जिसमें हमलावर मॉडल को उसके मूल निर्देशों से भटकाने की कोशिश करता है.
Google ने Misalignment Mitigation उपायों का भी इस्तेमाल किया है. इनका उद्देश्य मॉडल की गतिविधियों पर नजर रखना और ऐसी स्थिति में कार्रवाई रोकना है, जब मॉडल उपयोगकर्ता की मंशा से आगे जाकर कोई काम करने लगे.
कंपनी ने हाई-रिस्क ट्रेनिंग और मूल्यांकन के दौरान Sandbox Environment को भी अलग और सुरक्षित रखने की बात कही है.
OpenAI ने सुरक्षा चिंता के बीच रोका GPT-6.1 Astra
AI की सुरक्षा को लेकर इस सप्ताह OpenAI का फैसला भी चर्चा में रहा. रिपोर्ट के अनुसार, कंपनी ने GPT-6.1 Astra के रोलआउट को आंतरिक परीक्षणों के दौरान सामने आई सुरक्षा चिंताओं के कारण रोक दिया.
रिपोर्ट में OpenAI की सुरक्षा प्रणाली प्रमुख Saachi Jain के हवाले से कहा गया कि मॉडल ने कुछ मामलों में अपेक्षित सुरक्षा मानकों को पूरा नहीं किया. मॉडल की कार्यक्षमता में सुधार के बावजूद कंपनी को इसकी क्षमता और अनधिकृत व्यवहार के बीच संतुलन को लेकर चिंता रही.
यह घटनाक्रम इसलिए महत्वपूर्ण है क्योंकि AI कंपनियों के सामने अब सिर्फ यह चुनौती नहीं है कि मॉडल कितना अच्छा काम कर सकता है, बल्कि यह भी सुनिश्चित करना है कि वह काम करते समय तय सीमाओं का उल्लंघन न करे.
NVIDIA ने AI एजेंट की सुरक्षा के लिए उतारा नया प्लेटफॉर्म
AI एजेंट अब सिर्फ जवाब तैयार करने के बजाय वास्तविक कार्य करने की दिशा में बढ़ रहे हैं. ऐसे एजेंट किसी सिस्टम से जानकारी हासिल कर सकते हैं, सॉफ्टवेयर चला सकते हैं और उपयोगकर्ता की ओर से कई चरणों वाले काम पूरे कर सकते हैं.
यही कारण है कि NVIDIA ने इस सप्ताह NVIDIA Open Agent Safety Platform पेश किया. कंपनी के मुताबिक यह ओपन सॉफ्टवेयर प्लेटफॉर्म AI एजेंट की टेस्टिंग से लेकर डिप्लॉयमेंट तक उनकी सुरक्षा और निगरानी में मदद करेगा.
प्लेटफॉर्म में OpenShell और Sentry जैसे सुरक्षा घटक शामिल हैं. OpenShell का उद्देश्य एजेंट के लिए सुरक्षित रनटाइम वातावरण और उसकी गतिविधियों की सीमाएं तय करना है. वहीं Sentry को एक आउट-ऑफ-बैंड वॉचडॉग के तौर पर डिजाइन किया गया है, जो AI एजेंट के व्यवहार पर लगातार नजर रखने में मदद करता है.
इसका महत्व इसलिए बढ़ जाता है क्योंकि एजेंट आधारित AI में खतरा केवल गलत जवाब देने तक सीमित नहीं रहता. यदि एजेंट को किसी सिस्टम तक पहुंच हासिल है तो उसके गलत निर्देश या समझौता होने की स्थिति में वास्तविक सिस्टम पर असर पड़ सकता है.
Cisco के जीरो-डे ने बढ़ाई नेटवर्क सुरक्षा की चिंता
AI के अलावा पारंपरिक साइबर सुरक्षा मोर्चे पर भी इस सप्ताह गंभीर खतरा सामने आया. Cisco ने Catalyst SD-WAN Manager में एक महत्वपूर्ण जीरो-डे कमजोरी को ठीक करने के लिए सुरक्षा अपडेट जारी किया.
इस कमजोरी को CVE-2026-76504 के रूप में ट्रैक किया गया है. रिपोर्ट के मुताबिक इसका फायदा उठाकर बिना प्रमाणीकरण वाला रिमोट हमलावर प्रभावित सिस्टम में एडमिन स्तर के अधिकार हासिल कर सकता था.
Cisco ने प्रभावित यूजर्स के लिए सॉफ्टवेयर अपडेट जारी किए हैं और बताया है कि इस समस्या के लिए कोई अलग वर्कअराउंड उपलब्ध नहीं है.
SD-WAN Manager एंटरप्राइज नेटवर्क के केंद्रीय प्रबंधन में इस्तेमाल होता है. इसलिए ऐसी कमजोरी केवल एक कंप्यूटर तक सीमित नहीं रहती, बल्कि नेटवर्क के बड़े हिस्से के लिए जोखिम पैदा कर सकती है.
ChatGPT के Custom GPTs बने साइबर हमले का जरिया
इस सप्ताह सबसे दिलचस्प साइबर सुरक्षा घटनाओं में से एक ChatGPT के Custom GPTs से जुड़ी रही. साइबर सुरक्षा कंपनी Huntress के अनुसार, हमलावरों ने Custom GPTs का इस्तेमाल यूजर्स को मालवेयर तक पहुंचाने के लिए किया.
हमलावरों ने ऐसे Custom GPT तैयार किए जो देखने में ChatGPT के आधिकारिक प्रोडक्ट जैसे लगते थे. यूजर को एक कथित बैकअप वेबसाइट पर भेजा जाता था, जहां ClickFix शैली का नकली CAPTCHA दिखाई देता था.
सामान्य CAPTCHA में यूजर से सिर्फ सत्यापन करने को कहा जाता है, लेकिन इस हमले में यूजर को एक कमांड कॉपी करके अपने सिस्टम पर चलाने के लिए कहा गया. इसके बाद PowerShell, मालिशियस MSI इंस्टॉलर और DLL Sideloading जैसी तकनीकों के जरिए संक्रमण की प्रक्रिया आगे बढ़ती थी और अंत में Remote Access Trojan यानी RAT इंस्टॉल किया जाता था.
Huntress ने कम से कम 40 घटनाओं की जांच की, जिनका संबंध एक खास Google Sites डोमेन से था. इनमें दो मामलों में Custom GPT के माध्यम से संक्रमण की पुष्टि की गई. रिपोर्ट के अनुसार, एक संदिग्ध Custom GPT हटाए जाने के बाद उससे जुड़ा दूसरा Custom GPT भी सामने आया.
भरोसेमंद वेबसाइट भी हमेशा सुरक्षित नहीं
Custom GPT से जुड़ा यह मामला एक महत्वपूर्ण सुरक्षा सबक सामने लाता है. किसी सामग्री का किसी लोकप्रिय या भरोसेमंद वेबसाइट के डोमेन पर दिखाई देना अपने आप यह साबित नहीं करता कि वह सामग्री सुरक्षित है.
साइबर अपराधी अब पारंपरिक फर्जी वेबसाइटों के साथ-साथ ऐसे प्लेटफॉर्म का भी फायदा उठाने की कोशिश कर रहे हैं जिन पर यूजर पहले से भरोसा करते हैं.
विशेषज्ञों के लिए यह बदलाव इसलिए महत्वपूर्ण है क्योंकि सोशल इंजीनियरिंग का प्रभाव तकनीकी कमजोरी से अलग तरीके से काम करता है. यूजर को खुद कोई कमांड कॉपी करके चलाने के लिए तैयार करना हमलावर के लिए सिस्टम की सुरक्षा व्यवस्था को दरकिनार करने का रास्ता बन सकता है.
AI की अगली लड़ाई क्षमता से ज्यादा सुरक्षा की
इस पूरे सप्ताह के घटनाक्रम को एक साथ देखें तो AI उद्योग में एक महत्वपूर्ण बदलाव दिखाई देता है. कंपनियां अधिक शक्तिशाली मॉडल और ज्यादा स्वायत्त AI एजेंट तैयार कर रही हैं, लेकिन उसी समय सुरक्षा नियंत्रण भी उनके विकास का अहम हिस्सा बनते जा रहे हैं.
Gemini 4 Argon में सुरक्षा नियंत्रण, GPT-6.1 Astra के रोलआउट पर सुरक्षा संबंधी सावधानी और NVIDIA का Agent Safety Platform इसी दिशा की अलग-अलग मिसालें हैं. दूसरी ओर, Custom GPTs के दुरुपयोग जैसी घटनाएं दिखाती हैं कि सुरक्षा उपायों के बावजूद यूजर स्तर पर सावधानी भी उतनी ही महत्वपूर्ण है.
AI जितना अधिक स्वतंत्र होकर काम करेगा, उतना ही जरूरी होगा कि उसके पास मौजूद अधिकार, डेटा और सिस्टम एक्सेस स्पष्ट सीमाओं में रहें. भविष्य में AI की सफलता सिर्फ इस बात से नहीं मापी जाएगी कि वह कितने कठिन काम कर सकता है, बल्कि इस बात से भी तय होगी कि वह उन कामों को कितनी सुरक्षित और नियंत्रित तरीके से पूरा करता है.